Frigoriferi dei supermercati, chi sono NoName057(16) e Z-Pentest e cosa rivendicano
Dopo le anomalie nei frigoriferi dei supermercati europei, due collettivi filorussi si attribuiscono gli attacchi e dichiarano di poter raggiungere anche impianti idrici ed elettrici. Ma il loro coinvolgimento resta da dimostrare.
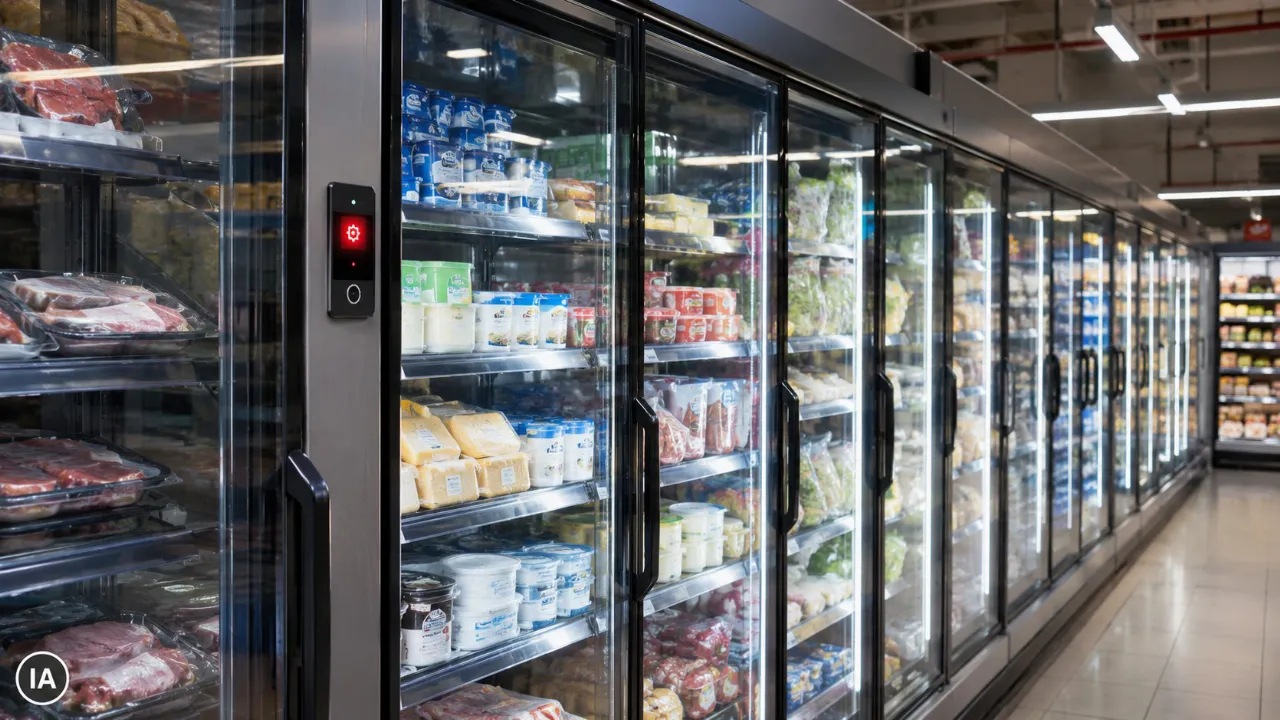
Due organizzazioni di hacker filorussi, NoName057(16) e Z-Pentest, hanno dichiarato di essere responsabili delle manomissioni ai sistemi di refrigerazione di numerosi supermercati europei. La rivendicazione è arrivata il 4 novembre 2026 attraverso un video diffuso online, dopo una serie di anomalie registrate inizialmente in Francia e successivamente in altri Paesi, Italia compresa. Le autorità non hanno tuttavia confermato il coinvolgimento dei due collettivi, né stabilito se tutti gli episodi abbiano avuto un'unica origine.
Nel filmato gli autori sostengono di aver agito senza installare software dannosi, sfruttando invece funzionalità già disponibili nelle apparecchiature di controllo. Indicano come bersagli dispositivi Danfoss e sistemi Dixell XWEB, utilizzati nella gestione degli impianti frigoriferi. Il messaggio contiene anche riferimenti alla possibilità di intervenire su centrali elettriche, reti idriche e strutture industriali. Si tratta di affermazioni che, allo stato attuale, non costituiscono una prova delle capacità operative dichiarate.
Le due sigle hanno alle spalle attività differenti. NoName057(16) è conosciuto soprattutto per le campagne che rendono temporaneamente inaccessibili siti internet e servizi digitali. Z-Pentest, invece, si è specializzato nelle intrusioni nei sistemi informatici collegati ad apparecchiature fisiche. Una distinzione significativa per comprendere perché la recente rivendicazione riguardi dispositivi industriali anziché soltanto portali online.
NoName057(16) opera dal marzo 2022, nelle settimane successive all'inizio dell'invasione russa dell'Ucraina. Le prime offensive hanno interessato obiettivi ucraini, ma il gruppo ha progressivamente ampliato le proprie attività contro istituzioni, aziende e servizi dei Paesi che sostengono Kiev. Anche l'Italia è stata più volte indicata tra i bersagli, insieme a organizzazioni bancarie, amministrazioni pubbliche e operatori dei trasporti.
La tecnica maggiormente utilizzata è quella degli attacchi DDoS, acronimo di Distributed Denial of Service. Consiste nell'inviare contemporaneamente un numero elevatissimo di richieste a un servizio informatico, sovraccaricandolo fino a comprometterne il funzionamento. Gli utenti possono così incontrare rallentamenti o non riuscire ad accedere a un sito. Questo tipo di offensiva non implica necessariamente che gli aggressori siano entrati nei sistemi o abbiano sottratto informazioni.
Una parte dell'efficacia del collettivo dipende da DDoSia, uno strumento progettato per coinvolgere nelle campagne anche persone prive di particolari conoscenze tecniche. Il reclutamento avviene soprattutto attraverso Telegram, dove vengono diffusi obiettivi e istruzioni. In alcuni casi gli aderenti ricevono compensi in criptovalute per la partecipazione alle operazioni.
Nel luglio 2025 le autorità europee hanno tentato di ridimensionare questa rete con l'operazione Eastwood, coordinata da Europol ed Eurojust e condotta con la collaborazione di diversi Stati, compresa l'Italia. L'intervento ha determinato due arresti, l'emissione di sette mandati di cattura e la disattivazione di oltre cento server. Europol aveva stimato una comunità di circa 4.000 sostenitori collegati alle attività del gruppo.
Nonostante l'operazione, NoName057(16) ha continuato a comparire nelle cronache degli attacchi informatici. Nel febbraio 2026, durante le Olimpiadi invernali di Milano-Cortina, ha rivendicato offensive contro i siti di rappresentanze diplomatiche italiane e strutture alberghiere di Cortina. Il collettivo ha collegato le proprie iniziative alla posizione assunta dall'Italia sulla guerra in Ucraina. Nel complesso, gli episodi non hanno prodotto disservizi particolarmente significativi.
La storia di Z-Pentest è più recente e presenta caratteristiche diverse. Il gruppo è comparso nel settembre 2024 per iniziativa di alcuni componenti provenienti da NoName057(16) e Cyber Army of Russia Reborn, conosciuto anche come CARR. Un'allerta congiunta diffusa da agenzie occidentali nel dicembre 2025 ha ricondotto la sua formazione a divergenze interne a CARR riguardanti il presunto sostegno economico dell'intelligence militare russa.
Il suo principale ambito operativo riguarda i sistemi OT, ovvero le tecnologie utilizzate per controllare impianti, macchinari e processi industriali. Diversamente dai normali servizi web, queste apparecchiature possono intervenire direttamente sul funzionamento di dispositivi fisici. Un'intrusione potrebbe quindi consentire la modifica di parametri operativi, con effetti diversi a seconda delle caratteristiche degli impianti e dei meccanismi di sicurezza installati.
È proprio questa specializzazione a rendere significativa la rivendicazione relativa ai supermercati. La gestione della temperatura nelle celle frigorifere dipende spesso da sistemi elettronici di supervisione. Alterarne il funzionamento può compromettere la conservazione degli alimenti, anche se le conseguenze effettive dipendono dalle condizioni degli impianti. La vicenda richiama inoltre l'attenzione sulla protezione di apparecchiature analoghe presenti nelle mense e nelle strutture sanitarie.
Z-Pentest era già finito sotto osservazione delle istituzioni europee prima degli episodi di novembre. Il 13 luglio 2026 il Consiglio dell'Unione europea ha disposto sanzioni contro l'organizzazione e due suoi esponenti, Yuliya Vladimirovna Pankratova e Denis Olegovich Degtyarenko. Tra le operazioni attribuite al collettivo figura un attacco informatico del dicembre 2024 contro un'azienda del settore idrico in Danimarca. Le autorità europee hanno inoltre segnalato attività dirette verso infrastrutture critiche, soprattutto nei comparti dell'acqua e dell'energia.
Il collegamento con CARR permette di ricostruire un ulteriore aspetto della rete degli hacktivisti filorussi. Attivo dal 2022, Cyber Army of Russia Reborn ha inizialmente concentrato le proprie campagne sugli attacchi DDoS, passando successivamente a rivendicare interferenze nei sistemi industriali. Il Dipartimento di Giustizia degli Stati Uniti ha annunciato nel dicembre 2025 l'incriminazione di una presunta componente del gruppo per diverse operazioni informatiche.
Fra gli episodi contestati compare un attacco del novembre 2024 a uno stabilimento per la lavorazione della carne a Los Angeles. Secondo l'accusa statunitense, l'intervento avrebbe causato il deterioramento di prodotti alimentari e una fuoriuscita di ammoniaca. Le agenzie di sicurezza occidentali ritengono inoltre che il GRU, il servizio di intelligence militare russo, abbia contribuito alla formazione di CARR e al finanziamento degli strumenti impiegati dal collettivo.
Nel panorama degli attivisti informatici che sostengono Mosca compare anche Killnet, diventato particolarmente conosciuto nel 2022 per gli attacchi contro siti governativi, aziende e organizzazioni occidentali. La sua struttura ha però attraversato trasformazioni importanti. Nel giugno 2023 è stato annunciato lo scioglimento della precedente organizzazione, seguito nel gennaio 2024 da una riorganizzazione. Di conseguenza, l'utilizzo successivo della sigla non indica necessariamente la continuità con il gruppo originario.
Altre organizzazioni possono condividere alcuni bersagli senza appartenere alla stessa area politica. È il caso di Dark Storm Team, che ha rivendicato offensive contro servizi di trasporto e portali istituzionali, in particolare in Polonia e Finlandia. ENISA lo identifica come un collettivo filopalestinese e anti-israeliano, non filorusso. La coincidenza degli obiettivi, quindi, non è sufficiente per dimostrare l'esistenza di una collaborazione o di un coordinamento comune.
Queste attività rientrano nel fenomeno dell'hacktivismo, che combina strumenti informatici e motivazioni politiche o ideologiche. I collettivi filorussi presentano frequentemente le proprie iniziative come risposte alle sanzioni contro Mosca, agli aiuti militari destinati all'Ucraina o alle decisioni dei governi occidentali. Annunci istituzionali, incontri diplomatici ed eventi internazionali possono diventare occasioni per organizzare nuove campagne o pubblicizzare attacchi già effettuati.
Le dimensioni del fenomeno sono rilevanti, ma i numeri richiedono cautela. Nel 2025 sono state censite 4.709 rivendicazioni di attacchi informatici da parte di gruppi hacktivisti contro obiettivi nei Paesi dell'Unione europea. Oltre l'89% riguardava offensive DDoS. Il dato misura tuttavia le operazioni dichiarate dai collettivi, non quelle effettivamente riuscite né gli episodi che hanno provocato danni verificati.
La comunicazione pubblica rappresenta infatti una componente essenziale delle loro strategie. Telegram e altre piattaforme vengono utilizzati per individuare nuovi partecipanti, diffondere messaggi politici e amplificare la portata delle offensive. Un'allerta congiunta delle agenzie occidentali, pubblicata nel dicembre 2025, ha segnalato che alcune organizzazioni possono ingigantire i risultati ottenuti o rivendicare interventi mai realmente eseguiti. In altri casi, invece, le indagini hanno documentato conseguenze concrete.
Anche i rapporti con le istituzioni russe devono essere valutati distinguendo le singole organizzazioni. Le autorità occidentali hanno individuato collegamenti di diversa natura tra NoName057(16), CARR e apparati riconducibili a Mosca, ma questo non permette di attribuire automaticamente al governo russo ogni azione rivendicata da gruppi filorussi.
Per gli incidenti ai frigoriferi dei supermercati europei rimane dunque aperta la questione dell'attribuzione. Il video pubblicato il 4 novembre costituisce una rivendicazione, non una conferma investigativa. Per stabilire chi abbia realmente modificato i sistemi di refrigerazione e se gli episodi siano collegati tra loro serviranno elementi tecnici e riscontri raccolti dalle autorità competenti.
Notizie correlate
Supermercati europei colpiti ai sistemi frigoriferi, alimenti ritirati e indagini sugli hacker Dalla Svezia al Belgio, i guasti ai sistemi di refrigerazione dei supermercati hanno costretto diversi negozi a ritirare alimenti e sospendere le vendite.
Cosa sono gli accordi di Minsk e da chi sono stati violati?
